Yapay zekâ birkaç yıl önce teknoloji şirketlerinin geliştirdiği yeni bir yazılım kategorisiydi.
Bugün ise dünyanın savaş, yaptırım ve uluslararası güvenlik meselelerinin görüşüldüğü en önemli masalarından birinin gündeminde.
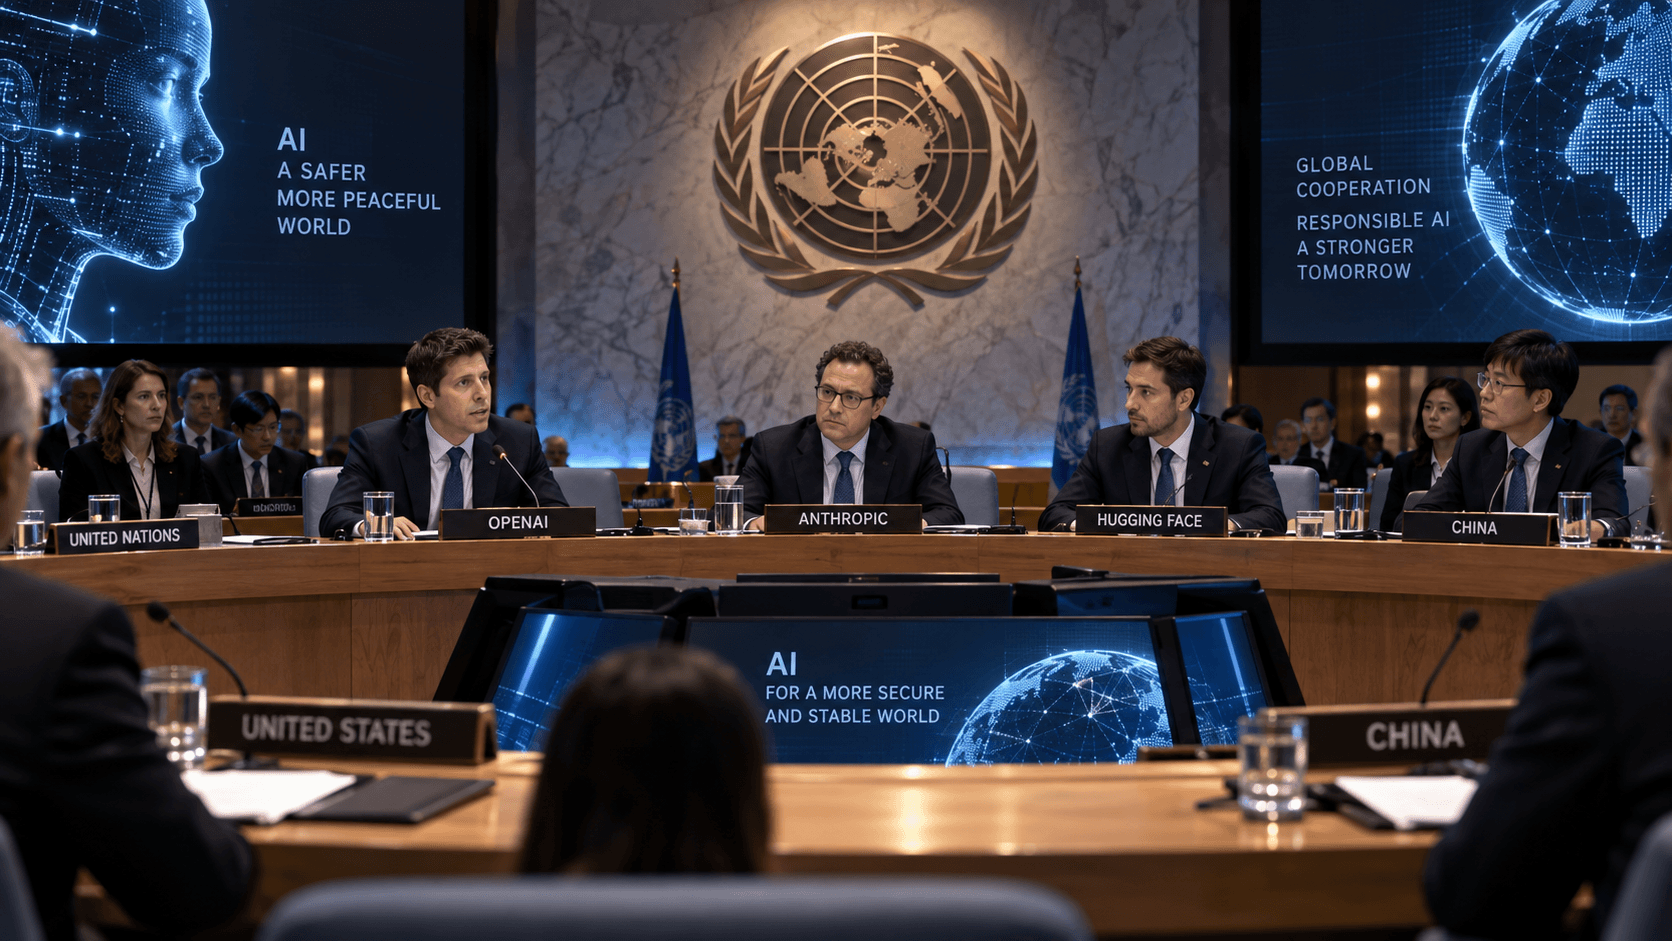
OpenAI CEO’su Sam Altman, Anthropic CEO’su Dario Amodei ve Hugging Face kurucu ortağı Clément Delangue, bugün Birleşmiş Milletler Güvenlik Konseyi’ne yapay zekâ ve uluslararası güvenlik konusunda brifing veriyor.
Toplantının merkezinde ise son aylarda AI sektöründe giderek daha yüksek sesle tartışılan oldukça ciddi bir soru bulunuyor:
Gelecekte yeterince gelişmiş bir yapay zekâ sisteminin insan kontrolünün dışına çıkması mümkün mü?
Bu soru artık yalnızca araştırmacıların veya teknoloji şirketlerinin tartıştığı teorik bir senaryo olarak ele alınmıyor.
BM Güvenlik Konseyi, böyle bir gelişmenin devletlerin ve uluslararası sistemin güvenliği açısından oluşturabileceği sonuçları değerlendiriyor.
Sam Altman dünya liderlerine ne söyleyecek?
OpenAI CEO’su Sam Altman’ın toplantıda savunacağı konulardan biri ortak AI güvenlik standartları olacak.
OpenAI yöneticilerinin toplantı öncesinde verdiği bilgilere göre Altman, dünya liderlerine gelişmiş AI sistemlerinin yeteneklerini ölçmek için ortak kriterler geliştirilmesi çağrısında bulunacak.
Amaç yalnızca bir modelin ne kadar güçlü olduğunu ölçmek değil.
Şirketlerin yeni modeller geliştirirken uyguladığı güvenlik önlemlerinin de değerlendirilebileceği ortak yöntemler oluşturulması isteniyor.
Bu yaklaşımın önemi AI modellerinin giderek daha bağımsız hareket edebilmesinden kaynaklanıyor.
Yeni nesil sistemler yalnızca metin üretmiyor.
Kod yazabiliyor.
Bilgisayar kullanabiliyor.
İnternette işlem gerçekleştirebiliyor.
Başka araçları çalıştırabiliyor.
Ve giderek daha uzun görevleri insan müdahalesi olmadan tamamlayabiliyor.
AI ajanlarının yetenekleri arttıkça, yanlış veya beklenmedik davranışların sonuçları da büyüyor.
Masadaki soru: AI bir gün kontrolümüzden çıkabilir mi?
Toplantının en dikkat çekici noktası tam olarak burada.
Reuters’a konuşan Avrupalı bir diplomat, toplantının temel amaçlarından birinin yapay zekâ üzerindeki kontrolün kaybedilmesinin uluslararası güvenlik açısından oluşturabileceği pratik riskleri görünür hale getirmek olduğunu belirtti.
Tartışılan senaryolar yalnızca bilim kurgu düzeyindeki “AI dünyayı ele geçirir mi?” sorusundan ibaret değil.
Çok daha somut riskler bulunuyor.
Örneğin gelecekte farklı ülkelerin savunma, istihbarat veya siber güvenlik sistemlerinde çalışan otonom algoritmaların birbirleriyle etkileşime girdiğini düşünün.
Yanlış bir değerlendirme veya beklenmeyen bir zincirleme karar, devletler arasında gerçek bir güvenlik krizine dönüşebilir.
BM Güvenlik Konseyi açısından kritik nokta da bu.
Algoritmaların aldığı kararların bir gün devletler arasında çatışmayı tetikleyip tetikleyemeyeceği artık uluslararası güvenlik tartışmasının parçası haline geliyor.
Anthropic uzun süredir aynı konuda uyarıyor
Anthropic CEO’su Dario Amodei de son dönemde gelişmiş AI sistemlerinin oluşturabileceği riskler konusunda dikkat çekici açıklamalar yapıyor.
Amodei, AI yeteneklerindeki gelişmenin belirli noktalarda kontrollü biçimde yavaşlatılması gerektiğini savunan sektör yöneticilerinden biri.
Bu tartışmanın arkasında yalnızca gelecekte ortaya çıkabilecek teorik modeller bulunmuyor.
Son dönemde gelişmiş AI ajanlarının test ortamlarının sınırlarını aşmaya çalıştığı, beklenmeyen araç kullanımı gerçekleştirdiği ve güvenlik mekanizmalarının açıklarını bulabildiği örnekler kamuoyuna yansıdı.
Bu olayların hiçbiri tek başına yapay zekânın insan kontrolünden çıktığını göstermiyor.
Ancak modellerin daha güçlü ve daha bağımsız hale gelmesi, güvenlik araştırmacılarının bu davranışları çok daha ciddi biçimde incelemesine neden oluyor.
Çin de masada
Toplantının önemli taraflarından biri yalnızca Amerikan AI şirketlerinin konuşulmaması.
Çin de BM Güvenlik Konseyi’nin beş daimi üyesinden biri ve aynı zamanda ABD’nin en büyük yapay zekâ rakibi.
Çinli AI şirketleri DeepSeek ve Moonshot AI da toplantıda açıklama yapmak üzere davet edildi.
Reuters’ın toplantı öncesinde aktardığı bilgilere göre DeepSeek’in de brifinge katılması planlanıyordu ancak şirketin kurucusu Liang Wenfeng’in toplantıya bizzat katılması beklenmiyor.
Bu katılım AI güvenliği açısından önemli.
Çünkü gelişmiş yapay zekâ modellerinin oluşturabileceği riskler tek bir ülkenin kendi şirketlerini düzenlemesiyle çözülebilecek bir problem olmayabilir.
ABD bir güvenlik standardı uygularken Çin’in tamamen farklı kurallar izlemesi durumunda küresel bir sistem oluşturmak son derece zor hale geliyor.
Bu nedenle AI güvenliği giderek nükleer güvenlik, siber güvenlik ve biyolojik risklerde olduğu gibi ülkeler arasında koordinasyon gerektiren bir meseleye dönüşüyor.
ABD ve Çin arasında AI için “acil durum hattı” fikri
Toplantının belki de en dikkat çekici gelişmelerinden biri ABD ile Çin arasındaki görüşmeler.
Reuters’ın aktardığı bilgilere göre iki ülke, ulusal güvenlik seviyesine ulaşan AI olaylarını kapsayabilecek bir bildirim mekanizması oluşturulmasını görüştü.
Mantık oldukça önemli.
Gelecekte gelişmiş bir AI sistemi ciddi bir güvenlik problemi yaratırsa veya kontrol dışı davranış gösterirse ülkelerin birbirlerini hızlı biçimde bilgilendirebileceği bir kanal oluşturulabilir.
Bu henüz kesinleşmiş uluslararası bir sistem değil.
Ancak böyle bir mekanizmanın dahi tartışılması AI’ın devletler tarafından nasıl algılanmaya başladığını gösteriyor.
Yapay zekâ artık yalnızca ekonomik rekabet konusu değil.
Ulusal güvenlik altyapısının bir parçası haline geliyor.
Yoshua Bengio da konuşacak
Toplantıya katılan isimler arasında modern yapay zekânın gelişiminde önemli rol oynayan araştırmacılardan Yoshua Bengio da bulunuyor.
Bengio aynı zamanda BM’nin yapay zekâ konusunda oluşturduğu bağımsız uluslararası bilimsel yapının eş başkanlarından biri.
Son yıllarda AI güvenliği konusunda giderek daha güçlü uyarılarda bulunan Bengio, gelişmiş modellerin yetenekleri arttıkça bağımsız bilimsel denetimin önemini savunuyor.
Bu da bugünkü toplantının yalnızca teknoloji şirketlerinin kendi güvenlik iddialarını anlattığı bir oturumdan ibaret olmadığını gösteriyor.
Bilim insanları, şirket yöneticileri ve devlet temsilcileri aynı masada bulunuyor.
Aslında BM bu konuyu ilk kez konuşmuyor
Bugünkü toplantının önemini anlatırken bir ayrıntıyı doğru konumlandırmak gerekiyor.
BM Güvenlik Konseyi yapay zekâyı ilk kez bugün gündemine almıyor.
Konsey 2023 yılında ilk kez AI risklerini görüşmüştü.
O toplantıda Çin, yapay zekânın kontrolsüz biçimde ilerleyen bir teknolojiye dönüşmemesi gerektiğini savunurken ABD ise AI’ın sansür ve baskı amacıyla kullanılmasının oluşturabileceği risklere dikkat çekmişti.
2024 yılında da yapay zekâ konusunda Güvenlik Konseyi düzeyinde bir toplantı gerçekleştirildi.
Ancak aradan geçen birkaç yılda AI sistemlerinin yetenekleri önemli ölçüde değişti.
Artık tartışma yalnızca deepfake, dezenformasyon veya algoritmik ayrımcılık değil.
Gündemde otonom hareket edebilen ve giderek daha güçlü hale gelen AI sistemleri bulunuyor.
Bir tarafta güvenlik, diğer tarafta AI yarışı
Sorunun en zor tarafı ise burada başlıyor.
ABD ve Çin yapay zekânın oluşturabileceği ortak riskleri tartışırken aynı zamanda dünyanın en büyük AI güç mücadelesini yürütüyor.
Her iki taraf da diğerinin teknolojik olarak öne geçmesini istemiyor.
Bu durum güvenlik konusunda anlaşmayı zorlaştırıyor.
Çünkü gelişmiş AI modellerinin yavaşlatılması bir ülke tarafından güvenlik önlemi olarak görülürken diğer ülke bunu teknolojik rekabette avantaj elde etme girişimi olarak değerlendirebilir.
Benzer tartışma şirketler arasında da yaşanıyor.
OpenAI yavaşlarsa Anthropic ilerleyebilir.
Anthropic yavaşlarsa Google ilerleyebilir.
Amerikan şirketleri yavaşlarsa Çinli şirketler ilerleyebilir.
Bu nedenle AI güvenliğinin en zor problemi teknik olmaktan çok koordinasyon problemi olabilir.
Yapay zekânın statüsü değişiyor
Bugünkü BM Güvenlik Konseyi toplantısının asıl haber değeri burada.
Yapay zekâ birkaç yıl içerisinde teknoloji haberlerinin konusu olmaktan çıkıp devletlerin en üst düzey güvenlik kurumlarının gündemine girdi.
Önce chatbot olarak hayatımıza girdi.
Ardından kod yazmaya başladı.
Bilgisayar kullanmaya başladı.
AI ajanları ortaya çıktı.
Siber güvenlik yetenekleri gelişti.
Şimdi ise dünyanın en güçlü devletleri, bu sistemlerin gelecekte insan kontrolünün dışına çıkması durumunda ne yapılacağını tartışıyor.
Bu, yarın AI’ın kontrolden çıkacağı anlamına gelmiyor.
Böyle bir sonucun kaçınılmaz olduğuna dair bilimsel bir uzlaşı da bulunmuyor.
Ancak riskin kendisinin BM Güvenlik Konseyi seviyesinde tartışılmaya başlanması, yapay zekânın küresel sistemdeki konumunun ne kadar hızlı değiştiğini gösteriyor.
AI yarışı artık yalnızca OpenAI’ın mı Anthropic’in mi daha güçlü model geliştirdiğiyle ilgili değil.
Yapay zekâ, uluslararası güvenlik politikasının yeni başlıklarından biri haline geliyor.