Apple 99 Ülkede Casus Yazılım Uyarısı Gönderdi: Alman Milletvekilleri de Hedefte
Apple, paralı casus yazılım saldırılarına hedef olmuş olabilecek kullanıcılara 99 ülkede tehdit bildirimi gönderdi. Almanya'da milletvekilleri ve hükümet üyeleri de uyarıldı.
Apple, paralı casus yazılım (mercenary spyware) saldırılarına hedef olmuş olabileceğini düşündüğü kullanıcılara yeni bir tehdit bildirimi dalgası gönderdi. TechCrunch'ın aktardığına göre son dalga 99 ülkedeki kullanıcılara ulaştı. Almanya'da milletvekilleri ve hükümet üyelerinin de bu uyarıyı aldığı açıklandı.
Almanya'da milletvekilleri ve bakanlar uyarıldı
Euronews'in haberine göre Almanya Dijital Bakanı Karsten Wildberger, 1 Kasım 2026 Pazar günü ARD kanalında yaptığı açıklamada Federal Meclis üyeleri ile federal hükümetten kişilerin Apple'dan, bazı cihazların casus yazılımla ele geçirilmiş olabileceğine dair bildirim aldığını doğruladı. Almanya Federal Bilgi Güvenliği Ofisi'nin (BSI) yazısına göre uyarılar 29 Ekim 2026'dan itibaren telefonlara ulaşmaya başladı.
Wildberger, kaç siyasetçinin uyarı aldığını ve kimler olduğunu açıklamadı. Hükümet sözcüsü Stefan Kornelius ise olayın "çok ciddiye" alındığını söyledi; Başbakan Friedrich Merz'in uyarı alanlar arasında olup olmadığı konusunda bilgi vermedi. Wildberger, BSI'nin çok hızlı tepki verdiğini ve etkilenen herkese ne yapmaları gerektiğini anlatan bir yazı gönderdiğini de belirtti. Saldırıların arkasında kimin olduğu ise henüz bilinmiyor.
Uyarı ne anlama geliyor?
Apple, tehdit bildirimlerini bir kullanıcının kim olduğu ya da ne iş yaptığı nedeniyle bireysel olarak hedef alındığına inandığında gönderiyor. Şirket, bu saldırıları sıradan siber suç faaliyetlerinden çok daha gelişmiş ve az sayıda kişiye yönelik olarak tanımlıyor. Şirket bu bildirimleri 2021'den bu yana gönderiyor ve bugüne kadar 150'den fazla ülkedeki kullanıcılara ulaştığını belirtiyor. Apple, saldırıları belirli bir hükümete ya da gruba atfetmiyor ve bir telefonun gerçekten ele geçirilip geçirilmediğini doğrulamıyor.
BSI, bildirim alanların önlem olarak cihazlarının ele geçirilmiş olabileceğini varsaymalarını tavsiye etti; çünkü uyarı, saldırının başarılı olup olmadığını göstermiyor. BSI'ye göre bu tür casus yazılımlar şifreli uygulamalardaki mesajlar dahil yazışmalara, aramalara, rehbere, takvime ve konum bilgisine erişebiliyor; mikrofonu ve kamerayı da açabiliyor. TechCrunch, bu yazılımların çoğu zaman kullanıcının hiçbir bağlantıya tıklamasını gerektirmeyen "sıfır tıklama" açıklarıyla çalıştığını hatırlatıyor.
Uyarıyı alanlar arasında Beyrut merkezli film yapımcısı Radwan Mortada da var. Mortada, bildirimin cihazına yönelik "başka bir saldırı" konusunda uyardığını söyledi.
Bildirim nasıl geliyor, sahtesi nasıl anlaşılır?
Apple'ın destek sayfasına göre gerçek bir tehdit bildirimi üç yoldan iletiliyor:
- iPhone kilit ekranında ve Ayarlar'da görünen bir uyarı,
- Apple Hesabı'na bağlı e-posta adreslerine gönderilen bir e-posta,
- account.apple.com adresinde oturum açıldığında sayfanın en üstünde çıkan bir bant.
Apple, tehdit bildirimlerinde kullanıcıdan asla bir bağlantıya tıklamasını, dosya açmasını, uygulama ya da profil yüklemesini veya Apple Hesabı parolasını ve doğrulama kodunu paylaşmasını istemediğini vurguluyor. Bu tür talepler içeren mesajlar dolandırıcılık girişimi olabilir.
Kullanıcılar ne yapmalı?
Apple, kullanıcıların büyük çoğunluğunun bu tür saldırılarla hiçbir zaman hedef alınmayacağını belirtiyor. Yine de bildirim alanlar ve kendini risk altında görenler için şu adımlar öneriliyor:
- Bildirimin gerçek olduğunu doğrulayın: Mesajdaki bağlantıya tıklamak yerine tarayıcıdan doğrudan account.apple.com adresine girin; gerçek uyarı orada sayfanın üstünde görünür.
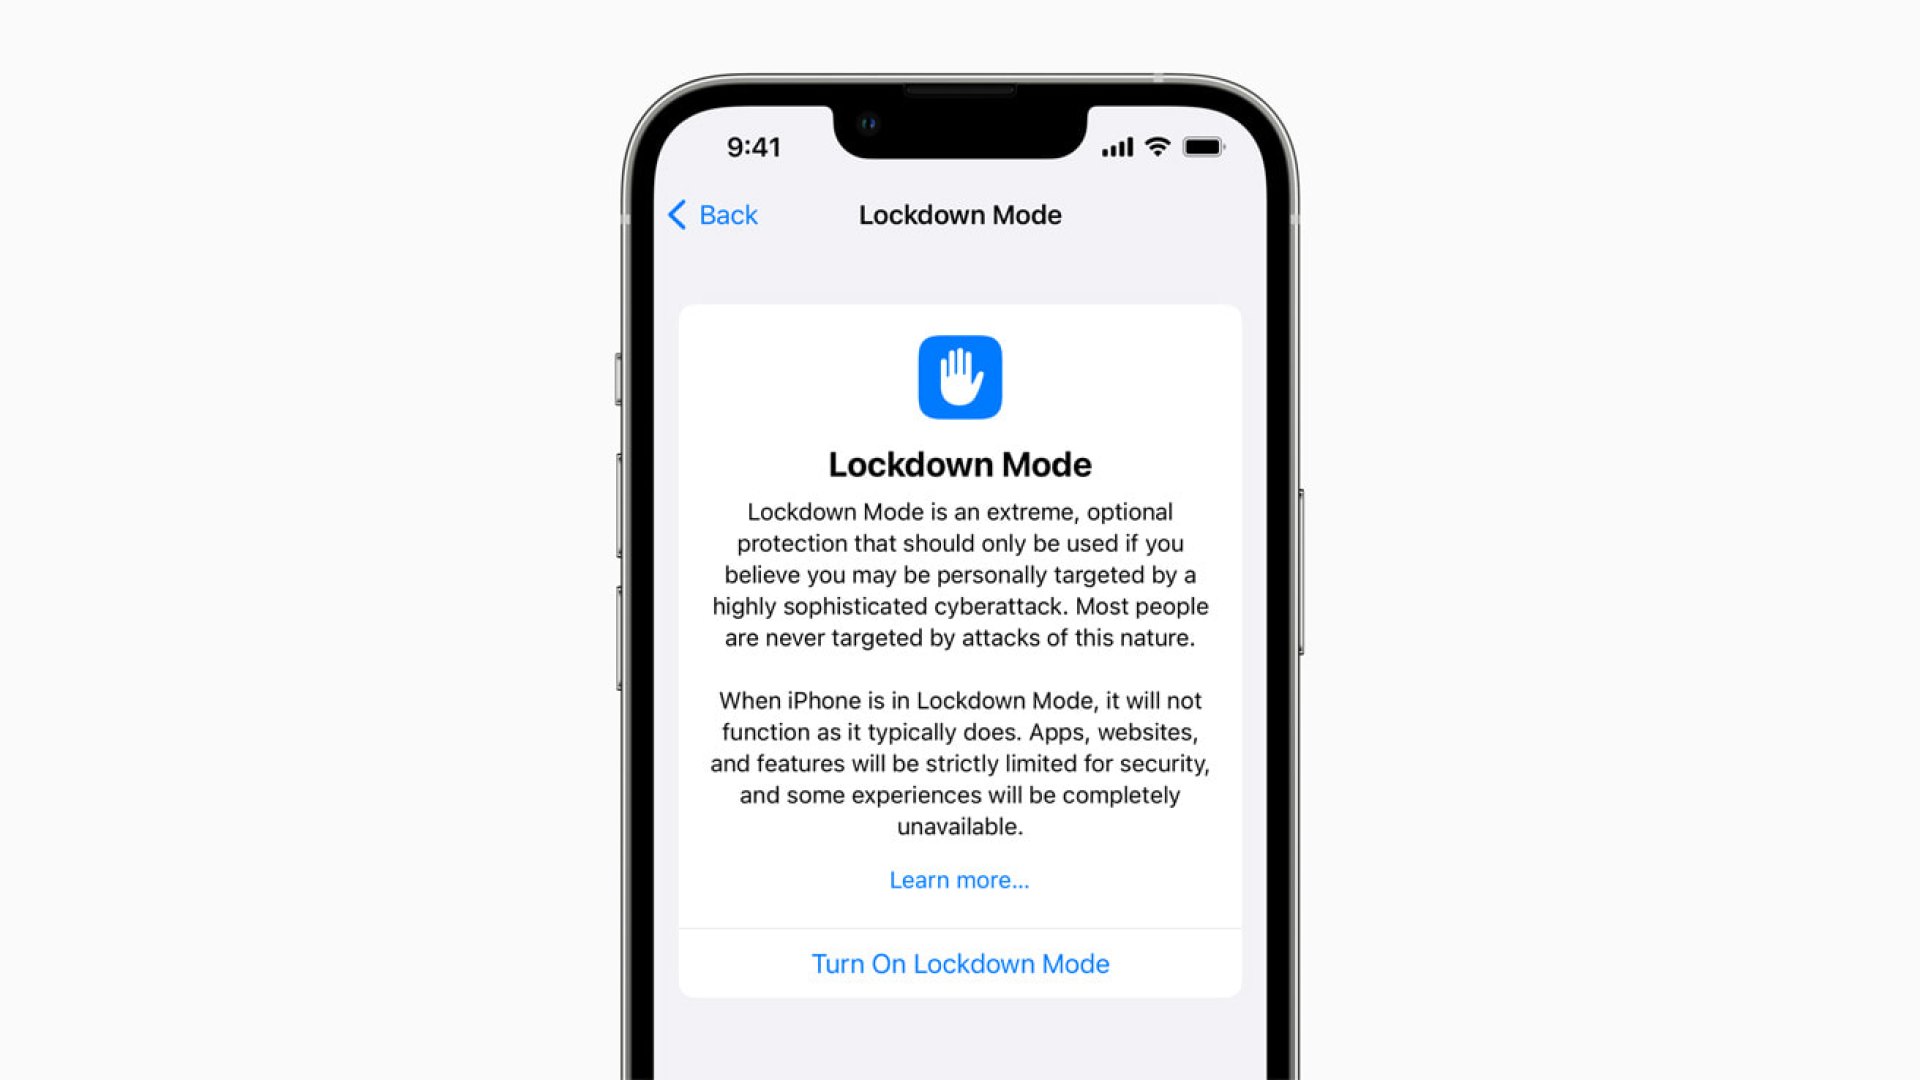
- Kilitleme Modu'nu açın: Apple, ek koruma için Ayarlar > Gizlilik ve Güvenlik bölümündeki Kilitleme Modu'nu (Lockdown Mode) öneriyor.
- Yazılımı güncel tutun: iOS güncellemeleri güvenlik yamaları içerdiği için cihazınızı en son sürüme yükseltin.
- Uzman desteği alın: Apple, bildirim alanları Access Now'ın 7/24 hizmet veren Dijital Güvenlik Yardım Hattı'na yönlendiriyor.
KAYNAKLAR
 SIRADAKİ HABER →